La fraude au président est une technique d'ingénierie sociale qui consiste à usurper l'identité d'un dirigeant pour ordonner un virement frauduleux en se faisant passer pour lui par email, appel ou SMS. En France, ce type de fraude représente 380 millions d'euros de pertes annuelles selon la Banque de France. Trois mesures simples — double validation (4 yeux), appel de confirmation, traçabilité écrite — suffisent à bloquer la quasi-totalité des tentatives. Or, sécuriser les moyens de paiement c'est aussi choisir la bonne infrastructure.
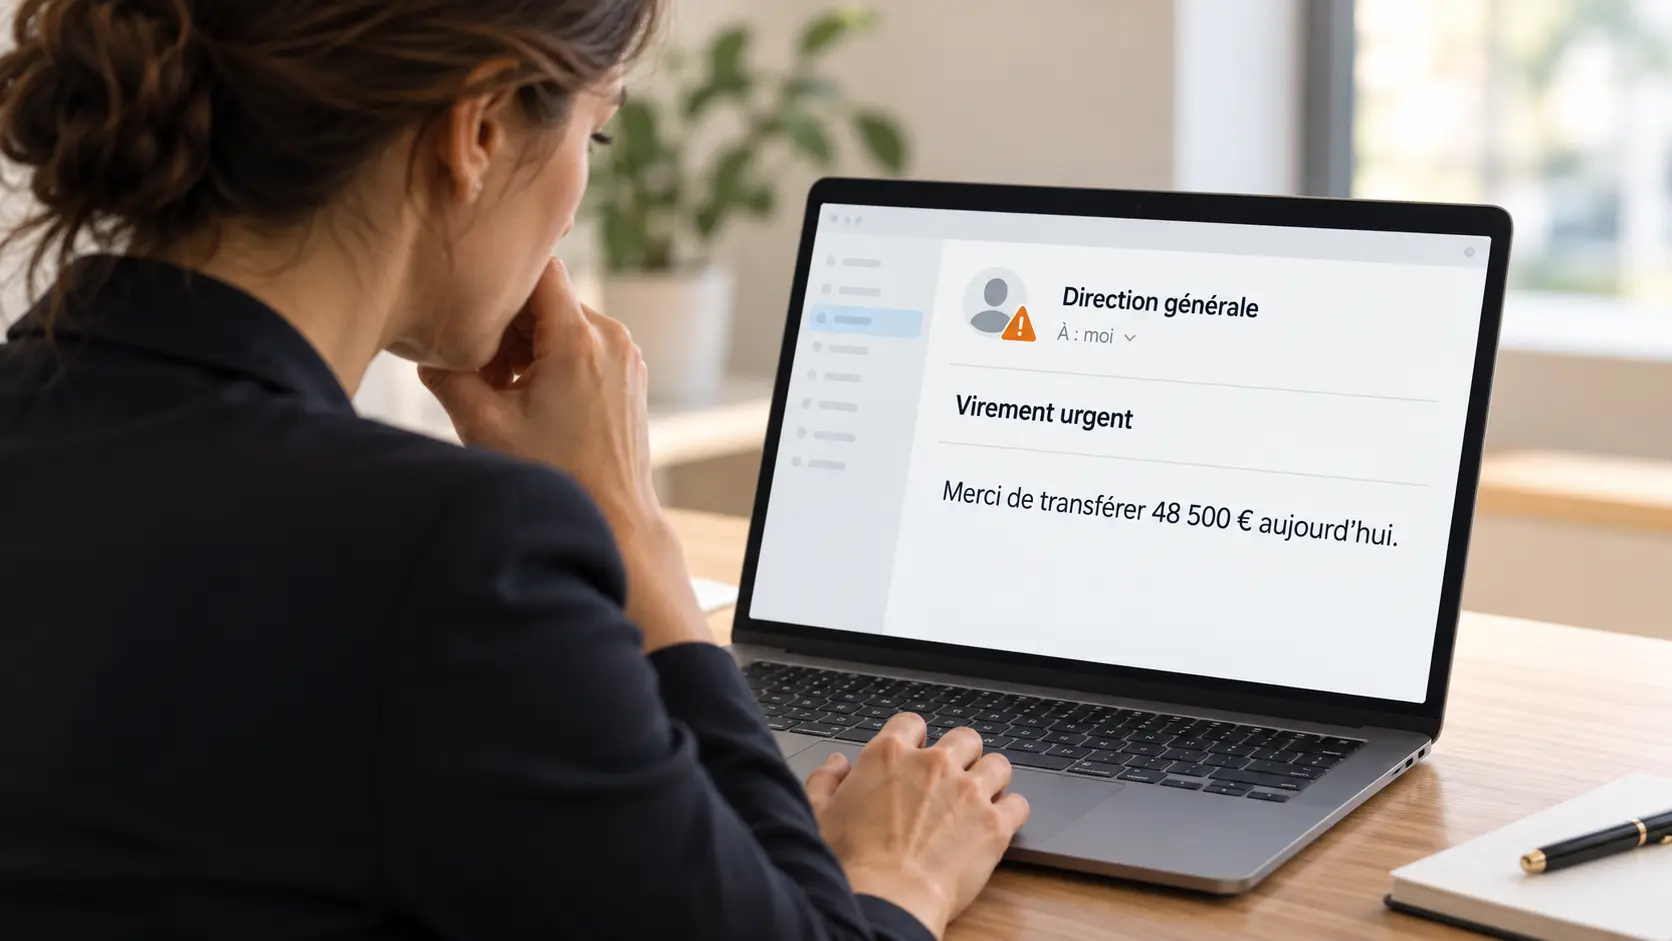
Vous êtes DAF d'une PME 50-100M€ de chiffre d'affaires. Chaque semaine, vous validez 20 à 80k€ de virements fournisseurs. Un vendredi à 14h30, un email arrive du PDG : virement urgent de 45k€ international, confidentiel. Vous validez seul. Lundi, vous découvrez que l'IBAN n'existe pas. 45k€ partis définitivement. En 2024, la fraude par manipulation (comprenant la fraude au président et autres ordres de virement usurpés) a induit plus de 380 millions d'euros de préjudice en France, selon la Banque de France. Cet article couvre comment reconnaître une fraude au moment du paiement, les procédures qui la bloquent, et vos recours légaux et assurantiels.
Ce qu'il faut retenir sur la fraude au président
- Le principe des deux validations distinctes (2 yeux) + un appel de confirmation sur numéro connu arrête la quasi-totalité des fraudes au président. Cette barrière simple remplace l'urgence et l'autorité affichée qui contournent normalement les contrôles documentaires.
- 5 signaux d'alerte, même isolés, justifient un arrêt immédiat et un appel de vérification : urgence avant 14h, demande de confidentialité, paiement international vers bénéficiaire nouveau, changement de RIB non-annoncé, absence de facture habituelle. Un seul suffit.
- Le phishing par email reste le canal dominant, mais les appels téléphoniques spoofés et le SMS frauduleux gagnent du terrain. Le clonage vocal par IA existe et représente une menace croissante, même pour votre taille.
- L'assurance fraude couvre typiquement 50 à 100% du sinistre si déclaration intervient dans 5-8 jours et que vous aviez des contrôles documentés en place. Les exclusions courantes incluent l'absence totale de contrôle interne ou la négligence grossière.
- La responsabilité civile du DAF est engagée auprès du conseil d'administration ou des actionnaires si aucun contrôle interne n'existait au moment de la fraude. La Cour de Cassation a renforcé cette responsabilité le 2 octobre 2024 en rappelant l'obligation de vigilance des banques et, par extension, l'obligation interne des DAF. Centraliser et automatiser le processus de paiement (vérification RIB, workflows multi-validations, EBICS TS) réduisent le risque à quasi-zéro pour la manipulation humaine isolée.
Qu'est-ce que la fraude au président ?
La fraude au président repose sur l'usurpation d'identité du dirigeant par email usurpé, SMS spoofé, appel téléphonique ou visioconférence clonée. Elle cible un collaborateur du service financier ou administratif (assistant, comptable, RAF) en se faisant passer pour le PDG, souvent avec urgence et demande de confidentialité. C'est la nature de la demande (urgence, ordre hiérarchique, secret), pas le moyen utilisé (email, SMS, appel), qui définit la fraude au président.
Elle se distingue du faux fournisseur (modification des coordonnées d'un vrai fournisseur) et du faux RIB (substitution d'un compte personnel à un compte entreprise). Dans ces deux cas, la cible reste la comptabilité, mais le pedigree du demandeur est faux. Ici, l'usurpateur prétend être le PDG directement.
Qui sont les vraies cibles dans votre PME ?
Les fraudeurs ciblent deux profils : celui qui prépare les paiements (accès IBAN, factures, dossiers fournisseurs) et celui qui valide et exécute (signature, accès au compte bancaire, paiements urgents). Dans une PME 50-100M€, c'est souvent le même DAF, ce qui les rend vulnérables à une attaque unique.
Les fraudeurs documentent leur cible pendant des semaines via LinkedIn (qui est en congés quand ?), réseaux sociaux (agenda du PDG), sites publics (numéros, formats d'email) et parfois recherche OSINT avant d'agir. Le moment choisi coïncide systématiquement avec une absence de vérification possible : vendredi 14h, premiers jours de congés, fermeture bancaire.
Comment ça arrive vraiment ?
Le phishing par email (canal dominant)
Adresse très proche de l'originale (okimia-fr.com au lieu de okimia.com, une lettre qui manque, .net au lieu de .com). Objet créant l'urgence : "Virement urgent avant 15h", "Action immédiate requise". Pas de facture en pièce jointe (contrairement aux paiements normaux). Demande explicite de confidentialité : "Ne parlez à personne, c'est confidentiel". IBAN international vers un pays inattendu. Signature ressemblant au PDG réel, photo copiée, bloc signature officiel.
L'appel téléphonique spoofé (en croissance)
Numéro affichant le siège social de l'entreprise (spoofing du numéro). Voix qui semble du PDG (parfois vraie voix enregistrée en publicité, parfois simplement quelqu'un qui parle vite et confus). Urgence immédiate, pression forte pour validation rapide. Pas de traçabilité écrite, d'où le réflexe d'appel en retour dès la fin de l'appel.
Le SMS ou la fausse visioconférence (émergents)
SMS urgent du PDG demandant virement immédiat. Visio Zoom/Teams avec email qui semble officiel mais qui redirige vers lien frauduleux ou faux participant prenant l'identité du PDG.
Les 5 signaux d'alerte à repérer immédiatement
Une tentative de fraude au président se repère souvent à quelques indices simples. Dans le doute, considérez qu'un seul signal fort suffit à interrompre le paiement et à vérifier la demande par un canal connu.
Une demande urgente, surtout en fin de journée ou juste avant une échéance
Le message insiste pour agir vite, sans laisser le temps de contrôler. Exemple : « il faut virer avant 15h », « c'est à faire tout de suite ».
Une demande de confidentialité inhabituelle
L'interlocuteur demande de ne prévenir personne, y compris les personnes habituellement impliquées dans les validations. La discrétion est souvent utilisée pour empêcher toute vérification croisée.
Un bénéficiaire nouveau ou un IBAN inattendu
Le compte destinataire n'a pas été utilisé auparavant. Le virement part vers un compte étranger, ou vers un pays qui ne correspond pas aux habitudes de l'entreprise.
Une adresse, un numéro ou un style de message légèrement différents
L'adresse e-mail ressemble à celle du dirigeant, mais contient une variante. Le ton, les formules, les fautes ou la signature ne correspondent pas aux habitudes de la personne supposée envoyer l'ordre.
Une demande qui contourne les procédures internes
On vous demande de sauter une étape, d'éviter une double validation ou de ne pas demander de pièce justificative. Toute pression pour « faire une exception » doit être considérée comme un signal d'alerte majeur.
Réflexe à adopter
Dès qu'un signal vous interpelle, arrêtez. L'appel prend 3 minutes. Oui, le PDG peut être agacé la première ou la deuxième fois. C'est normal. Dites-lui : "Je t'appelle pour sécuriser tes paiements, c'est mon boulot." Après trois vrais appels de confirmation, il l'accepte. Et une fraude détectée ? Il vous remerciera à vie.
Cas concrets de fraude au président et impacts pour l'entreprise
Cas 1 : L'email urgent du vendredi (PME 8M€ CA)
Avant : contexte
PME de transformation mécanique, 8 millions d'euros de CA, trois banques. Le DAF gère seul les paiements fournisseurs (100-150 virements par mois). Aucune procédure de double validation en place. Trésorerie disponible le vendredi : 320k€. Paiements prévus lundi : 280k€ (marge serré, rien n'est flexible).
Pendant : la demande frauduleuse
Vendredi 14h30, email qui ressemble au PDG. "Virement urgent 45k€ avant 15h, international, confidentiel, ne dis ça à personne." Pas de facture. IBAN Roumanie. Le DAF reconnaît le domaine, la signature. Stress et urgence font le reste. 14h50 : virement.
Après : l'impact réel
Lundi 8h : le vrai fournisseur appelle "Où est mon argent ?" Panique. Découverte de la fraude.
Trésorerie après fraude :
- Disponible vendredi : 320k€
- Fraude : -45k€
- Liquide lundi matin : 275k€
- Paiements prévus : 280k€
- Shortfall : 5k€ pour 2 semaines
Résultat : deux fournisseurs critiques (20k€ + 15k€) reçoivent retard de paiement. Pénalités de retard courantes (2-3%) = 700€. Fournisseur important qui reçoit 15k€ de retard menace de rupture de contrat = discussions de 2 semaines pour renegocier conditions.
Coûts additionnels directs :
- Assurance : contact lundi. Couverture refusée car "pas de procédure 4 yeux documentée". Vous payez les 45k€.
- Audit interne : 4k€
- Juridique : 2k€
- Perte nette : 45 000 + 700 (pénalités) + 4 000 (audit) + 2 000 (droit) = 51 700 €
Trois investissements stratégiques reportés de 2 mois.
Cas 2 : Le changement de RIB du fournisseur habituel (PME 50M€ CA)
Avant : contexte
PME de négoce, 50 millions d'euros de CA, deux entités, réseau de 60 fournisseurs réguliers. Système comptable sans vérification RIB automatisée. Comptable junior (2 ans d'expérience) gère la majorité des paiements. DAF valide à posteriori sur tableau Excel mensuel. Ni appel de confirmation, ni "4 yeux" avant paiement.
Pendant : la demande frauduleuse
Email arrive à la comptable : "Changement de banque, merci de mettre à jour notre RIB pour les paiements futurs, IBAN FR…" Domaine email semble officiel (fournisseur régulier depuis 5 ans). La comptable met à jour le RIB dans le système sans appeler. Le jour suivant, facture "routinière" du même fournisseur arrive (montant habituel : 50k€). La comptable lance le paiement automatiquement (procédure SEPA en lot). L'email ne laisse pas de trace. Trois factures successives (50k€ chacune) sont payées sur le même nouveau RIB, sur 4 jours.
Après : découverte et conséquences
10 jours plus tard, appel du vrai fournisseur : "Pourquoi vous nous avez pas payé ? On attend depuis deux semaines." Panique. Le DAF lance enquête. Les 150k€ (3 x 50k€) sont partis sur compte frauduleux. Banque contactée : trop tard, l'argent s'est dispersé (deux virements de 75k€ depuis le compte frauduleux vers pays tiers).
Impact business concret :
- Perte directe : 150 000 euros
- Trésorerie : fournisseur habituel (crucial pour supply chain) reçoit retard de 2 semaines. Production ralentie de 3 jours (impact ventes estimé significatif)
- Pénalités retard fournisseur : applicables sur montant détourné
- Temps management crise : 4 semaines (enquête, rapprochement, coordination banque, police, assurance)
- Coût audit interne : 8 000 euros
- Audit comptable externe : commissaires aux comptes signalent "faiblesse de contrôle interne" au rapport annuel
- Assurance : couverture partielle si contrôles documentés en place
- Total impact net : supérieur à 150 000 euros avec cascades indirectes
Cas 3 : L'appel du PDG clonage/spoofing (PME 30M€ CA)
Avant : contexte
PME logistique, 30 millions d'euros de CA, processus de paiement partiellement digitalisé mais validations par appel phone encore courantes pour urgences. RAF reçoit appels du PDG (rare mais ça arrive en crise). Pas de protocole de rappel "numéro connu" en place. Pas de traçabilité écrite de qui a autorisé quoi.
Pendant : la demande frauduleuse
Jeudi 16h45, appel au RAF. Numéro affiché : numéro interne de l'entreprise (spoofing). Voix : PDG reconnaissable (voix similaire, intonation urgente). Message : "Urgence liquidité, virement de 35k€ immédiat vers compte groupe en Belgique pour couvrir décalage de trésorerie. Valide tout de suite, pas le temps." RAF stressé, reconnaît la voix, pas d'écrit, pas de temps de vérifier. Virement approuvé verbalement. RAF lance virement SEPA unitaire sur un RIB "groupe" jamais utilisé avant (signal manqué).
Après : découverte et conséquences
Lundi 8h30, mail du PDG vrai (en retour d'un email de suivi que RAF avait envoyé) : "Quel virement de 35k€ ? Jamais envoyé ça, et pas d'enjeu liquidité." Panique immédiate. RAF ne peut pas prouver qui avait autorisé (pas d'écrit, pas d'email). Appel banque : l'argent s'est dispersé en deux virements vers comptes offshore.
Impact business concret :
- Perte directe : 35 000 euros
- Trésorerie : coup réduit vs autres cas, mais c'est une semaine de fonctionnement. Report d'un achat stratégique.
- Climat interne : inquisition sur RAF, tension, temps perdu en débat interne
- Assurance : refus catégorique. "Pas de traçabilité écrite, pas de protocole de rappel sur numéro connu, pas de procédure respectée." Non-couverture.
- Coût audit/investigation interne : 6 000 euros
- Coût juridique : 2 000 euros
- Total impact nets : 35 000 (perte) + 6 000 (audit) + 2 000 (droit) = 43 000 euros
Plus grave pour RAF : responsabilité individuelle engagée auprès du conseil d'administration pour non-respect procédure.
Ce que montrent ces cas
Ces trois scénarios n'ont rien d'extraordinaire : PME structurée (8-50M€), processus courants, signaux d'alerte simples. Pourtant chacun aurait pu être stoppé à la première étape :
- Cas 1 : un deuxième regard aurait vu l'IBAN inconnu.
- Cas 2 : un appel au fournisseur aurait révélé le faux RIB immédiatement.
- Cas 3 : une validation écrite (pas d'oral) aurait créé la trace.
Aucun n'a pu se produire avec ces trois défenses en place.
Les 3 défenses qui fonctionnent
Défense 1 : Les 2 validations distinctes (4 yeux)
Toute demande de paiement, même du PDG, ne peut être validée seul. Minimum : une personne prépare (facture, RIB, montant), une seconde valide (vérification RIB/facture, appel si doute). Pour paiements > 50k€, exigence de deux signataires distincts du préparateur. Cette rigidité rend impossible la contrefaçon par une seule personne, même avec email usurpé.
Si vous n'avez pas cette défense et que fraude arrive : refus assurance = vous payez les 100%, c'est votre responsabilité civile auprès du conseil.
Défense 2 : L'appel de confirmation sur numéro connu
Dès qu'un signal d'alerte apparaît (urgence, confidentialité, RIB nouveau, IBAN international), appel du PDG sur son numéro habituel, jamais celui de l'email. Ce numéro doit être connu par tous (affiché, dans les procédures). L'appel prend 3 minutes. Il confirme ou révèle l'usurpation immédiatement.
Si vous n'appliquez pas cette défense : un seul appel aurait stoppé 95% des fraudes.
Défense 3 : La traçabilité écrite et les droits d'accès
Chaque modification de RIB, chaque autorisation de paiement, chaque signature doit laisser trace : qui, quand, depuis quel IP, sur quel terminal. Les systèmes Excel partagés ne laissent pas cette trace. Un logiciel de trésorerie centralisé offrant un paiement sécurisé (EBICS TS, workflows tracés, signatures électroniques nominatives) crée l'audit trail automatiquement. Impossible de nier, invaluable devant l'assurance et en cas de procédure.
Si vous n'avez pas de traçabilité écrite : l'assurance peut refuser, même avec les deux premières défenses en place.
Responsabilité bancaire (jurisprudence récente)
La Cour de Cassation, dans un arrêt du 2 octobre 2024 (pourvoi n°23-13.282), a renforcé l'obligation de vigilance des banques en matière de fraude au président. Elle a jugé que des virements d'un montant anormalement élevé (90k€-98k€), répétés sur courte durée, vers des bénéficiaires territorialement étrangers, auraient dû déclencher une vérification directe auprès du dirigeant supposé.
Implication pour vous : cette jurisprudence renforce aussi votre responsabilité interne auprès du conseil d'administration. Si vous aviez des procédures en place et les aviez appliquées, la cour reconnaît que c'est un contrôle approprié. Si vous n'aviez rien, c'est votre faute.
Assurance et recours légaux
Couverture standard
L'assurance fraude aux paiements couvre typiquement 50 à 100% du sinistre, selon le contrat négocié. Délai critique : signalement obligatoire dans les 5 à 8 jours après découverte (au-delà, refus courant). Les exclusions courantes incluent :
- Absence totale de contrôle interne documenté
- Négligence grossière (pas de formation, système Excel sans contrôle RIB)
- Fraude interne (un collaborateur impliqué)
Le levier clé : contrôles tracés = franchise négociée
Si vous implémentez des contrôles automatisés et tracés (vérification RIB/IBAN, workflows multi-validations, EBICS TS natif, certificats nominatifs), vous pouvez négocier votre franchise. La preuve tracée que chaque paiement > 50k€ exige 2 validations + appel réduit le risque assurable. Les assureurs sont disposés à réduire la franchise de façon significative si preuve est automatisée et systématique.
Procédure de déclaration à l'assurance
Dès la découverte, appeler le numéro d'urgence fraude de l'assurance (24/7) pour déclaration orale. Le jour suivant (j+1), envoyer déclaration recommandée avec preuves. Inclure : montant exact, date du virement, IBAN du bénéficiaire frauduleux, email de fraude, logs serveur. Le jour 3, envoyer dossier complet à l'assureur. Vers j+15, l'assureur demande documents complémentaires ou accepte. Remboursement intervient généralement 30 à 90 jours après acceptation.
Responsabilité bancaire et PSD2
La PSD2 (Directive Services de Paiement 2) impose aux banques, depuis novembre 2023, de vérifier la concordance entre IBAN et nom du bénéficiaire. La banque doit afficher une alerte si l'IBAN ne correspond pas au nom annoncé. Si la banque omet cette vérification, vous pouvez demander un remboursement. Le taux de récupération dépend de la rapidité : environ 30% si démarche formelle rapide (< 24h), 5% après 24-48h, zéro passé 72h. Procédure : courrier recommandé à la banque dans les 30 jours avec tous les éléments.
Dépôt de plainte et suites judiciaires
Une plainte auprès de la police nationale ou gendarmerie doit être déposée dès la découverte (< 24h idéalement). Le numéro de référence de la plainte est obligatoire pour l'assurance et la banque. L'enquête police a malheureusement faible probabilité d'élucidation sauf si montant énorme et traces claires. La récupération des fonds est très rare. Une PME victime peut actionner un recours solidaire auprès de plusieurs acteurs responsables (banque, fournisseur de logiciel, collaborateur interne) si enquête l'établit.
Cas réel documenté - Deepfake vidéo à Hong Kong (2024)
En 2024, une multinationale basée à Hong Kong a perdu 26 millions de dollars suite à une arnaque par deepfake vidéo, selon un reportage de France Inter. Un salarié a reçu un email du directeur financier (basé à Londres) évoquant une transaction secrète. Bien que méfiant initialement, il a été rassuré par une visioconférence avec ses collègues. Sauf que tous les participants à la vidéo étaient des deepfakes générés par IA.
Les escrocs avaient téléchargé des vidéos publiques disponibles sur YouTube des salariés de l'entreprise (anciennes conférences, présentations). Ils ont ensuite utilisé la technologie deepfake pour modifier les vidéos : altérer les visages, imiter les voix, synchroniser les mouvements des lèvres. L'ensemble était préenregistré (il n'y a eu aucune interaction réelle avec la victime lors de la visioconférence).
La qualité médiocre typique des réunions à distance a facilité la tromperie. Le salarié a exécuté plusieurs virements demandés, pour un total de 26 millions de dollars. Il n'a découvert l'arnaque qu'une semaine plus tard, en appelant ses vrais collègues à Londres. À ce moment, l'argent avait disparu. Selon la police hongkongaise, aucune arrestation n'a eu lieu et les cas de ce type se multiplient.
Point clé : le deepfake vidéo existe, fonctionne même avec une qualité vidéo dégradée, coûte très cher. Mais l'appel de confirmation sur numéro connu (jamais depuis un lien d'email) l'arrête immédiatement.
Mesures de prévention et bonnes pratiques
Procédures et séparation des rôles
Le cœur de la défense contre la fraude au président repose sur le principe des 4 yeux appliqué systématiquement. Toute modification de RIB ou IBAN doit être validée par 2 personnes différentes. Un paiement urgent dépassant 50 000 euros ne peut être signé que par 2 responsables financiers distincts. Celui qui reçoit l'ordre ne peut pas le valider seul.
Pour les demandes inhabituelles, la procédure est inflexible : appel de confirmation sur un numéro connu (jamais celui de l'email), traçabilité écrite (confirmation par email du contenu de l'appel), et un délai obligatoire qui refuse l'urgence "avant 14h" en proposant une validation le lendemain matin.
La séparation des rôles doit aussi être formalisée : qui prépare le paiement, qui le valide, qui l'exécute. Pour les paiements entre comptes internes ou de trésorerie, le DAF peut seul autoriser. Pour les paiements fournisseurs, un signataire distinct du préparateur est obligatoire. Cette rigidité rend impossible la contrefaçon par une seule personne.
Contrôles techniques
La vérification de la concordance RIB/IBAN avant tout paiement doit être systématique. L'algorithme de vérification de la clé IBAN confirme d'abord le format correct. La concordance bénéficiaire est ensuite vérifiée : le compte appartient-il vraiment à ce fournisseur ? Le check bancaire confirme enfin que le domicile du compte correspond au domicile du fournisseur connu. Des outils automatisent cette vérification.
Le contrôle de cohérence du paiement comprend la comparaison du montant vs factures connues (alerte si anormal), la fréquence du bénéficiaire (premier paiement = alerte), la devise (paiement international pour fournisseur français = suspect). L'authentification renforcée complète cette défense : double authentification sur la messagerie et outils bancaires, SMS de confirmation pour tout paiement > seuil, certificat numérique (token) pour les paiements via EBICS TS.
Formation et sensibilisation
Une formation initiale doit couvrir la reconnaissance du phishing (domaines similaires, fautes orthographe), la reconnaissance de l'usurpation d'identité (style d'écriture du "PDG" différent), et valoriser le droit au doute. Un assistant qui vérifie doit être félicité, jamais reproché. Les alertes doivent être régulières : cas réels de fraude au président publiés par les banques, signaux d'alerte mis à jour mensuellement, rappel du procédé "4 yeux" en réunion d'équipe. Les simulations et tests renforcent : mock-up phishing (envoyer email de test, voir qui clique), scénarios joués (« appel du PDG urgent », observer la réaction), feedback constructif (améliorer sans sanctionner).
Politique de communication interne
La culture interne doit valoriser le questionnement : "Une demande urgente et confidentielle n'est jamais un ordre, c'est un signal d'alerte". Le message du PDG doit être clair : "Je ne vous reprocherai jamais d'avoir vérifié". Une hotline interne doit exister pour signaler une demande suspecte. Les contacts de secours doivent être identifiés et connus de tous : en cas de doute, qui appeler (DAF de secours, directeur général). Les numéros de téléphone officiels doivent être toujours privilégiés par rapport aux numéros dans les emails.
Réaction en cas de fraude avérée
Immédiat (premières 4 heures)
Dès la découverte, contacter la banque par le numéro d'urgence fraude (24/7). La banque peut geler le compte destinataire si elle est avertie à temps. Documenter tous les emails, SMS, captures d'écran. Informer immédiatement le PDG et le conseil d'administration. Ne pas chercher à cacher la situation. Ouvrir un dossier fraude auprès de la banque.
Court terme (2 à 7 jours)
Mener une enquête interne pour identifier qui a préparé, validé, exécuté le paiement. Les procédures en place ont-elles été appliquées ? Quelle étape a manqué ? Signaler officiellement l'incident à l'assurance fraude (impératif avant j+8). Déposer plainte auprès de la police ou gendarmerie. Notifier la Banque de France.
Moyen terme (1 à 3 mois)
Un audit complet des procédures doit identifier les failles. Vos "4 yeux" fonctionnaient-ils ? Vos seuils d'alerte étaient-ils appliqués ? Vos équipes avaient-elles reçu la formation ? Renforcer par la suite : ajouter des contrôles (vérification RIB automatisée, alertes montant), revoir les droits d'accès (qui pouvait vraiment valider ?), reformaliser les procédures (écrite, affichée, appliquée).
Avec Okimia, sécuriser chaque étape du processus de paiement
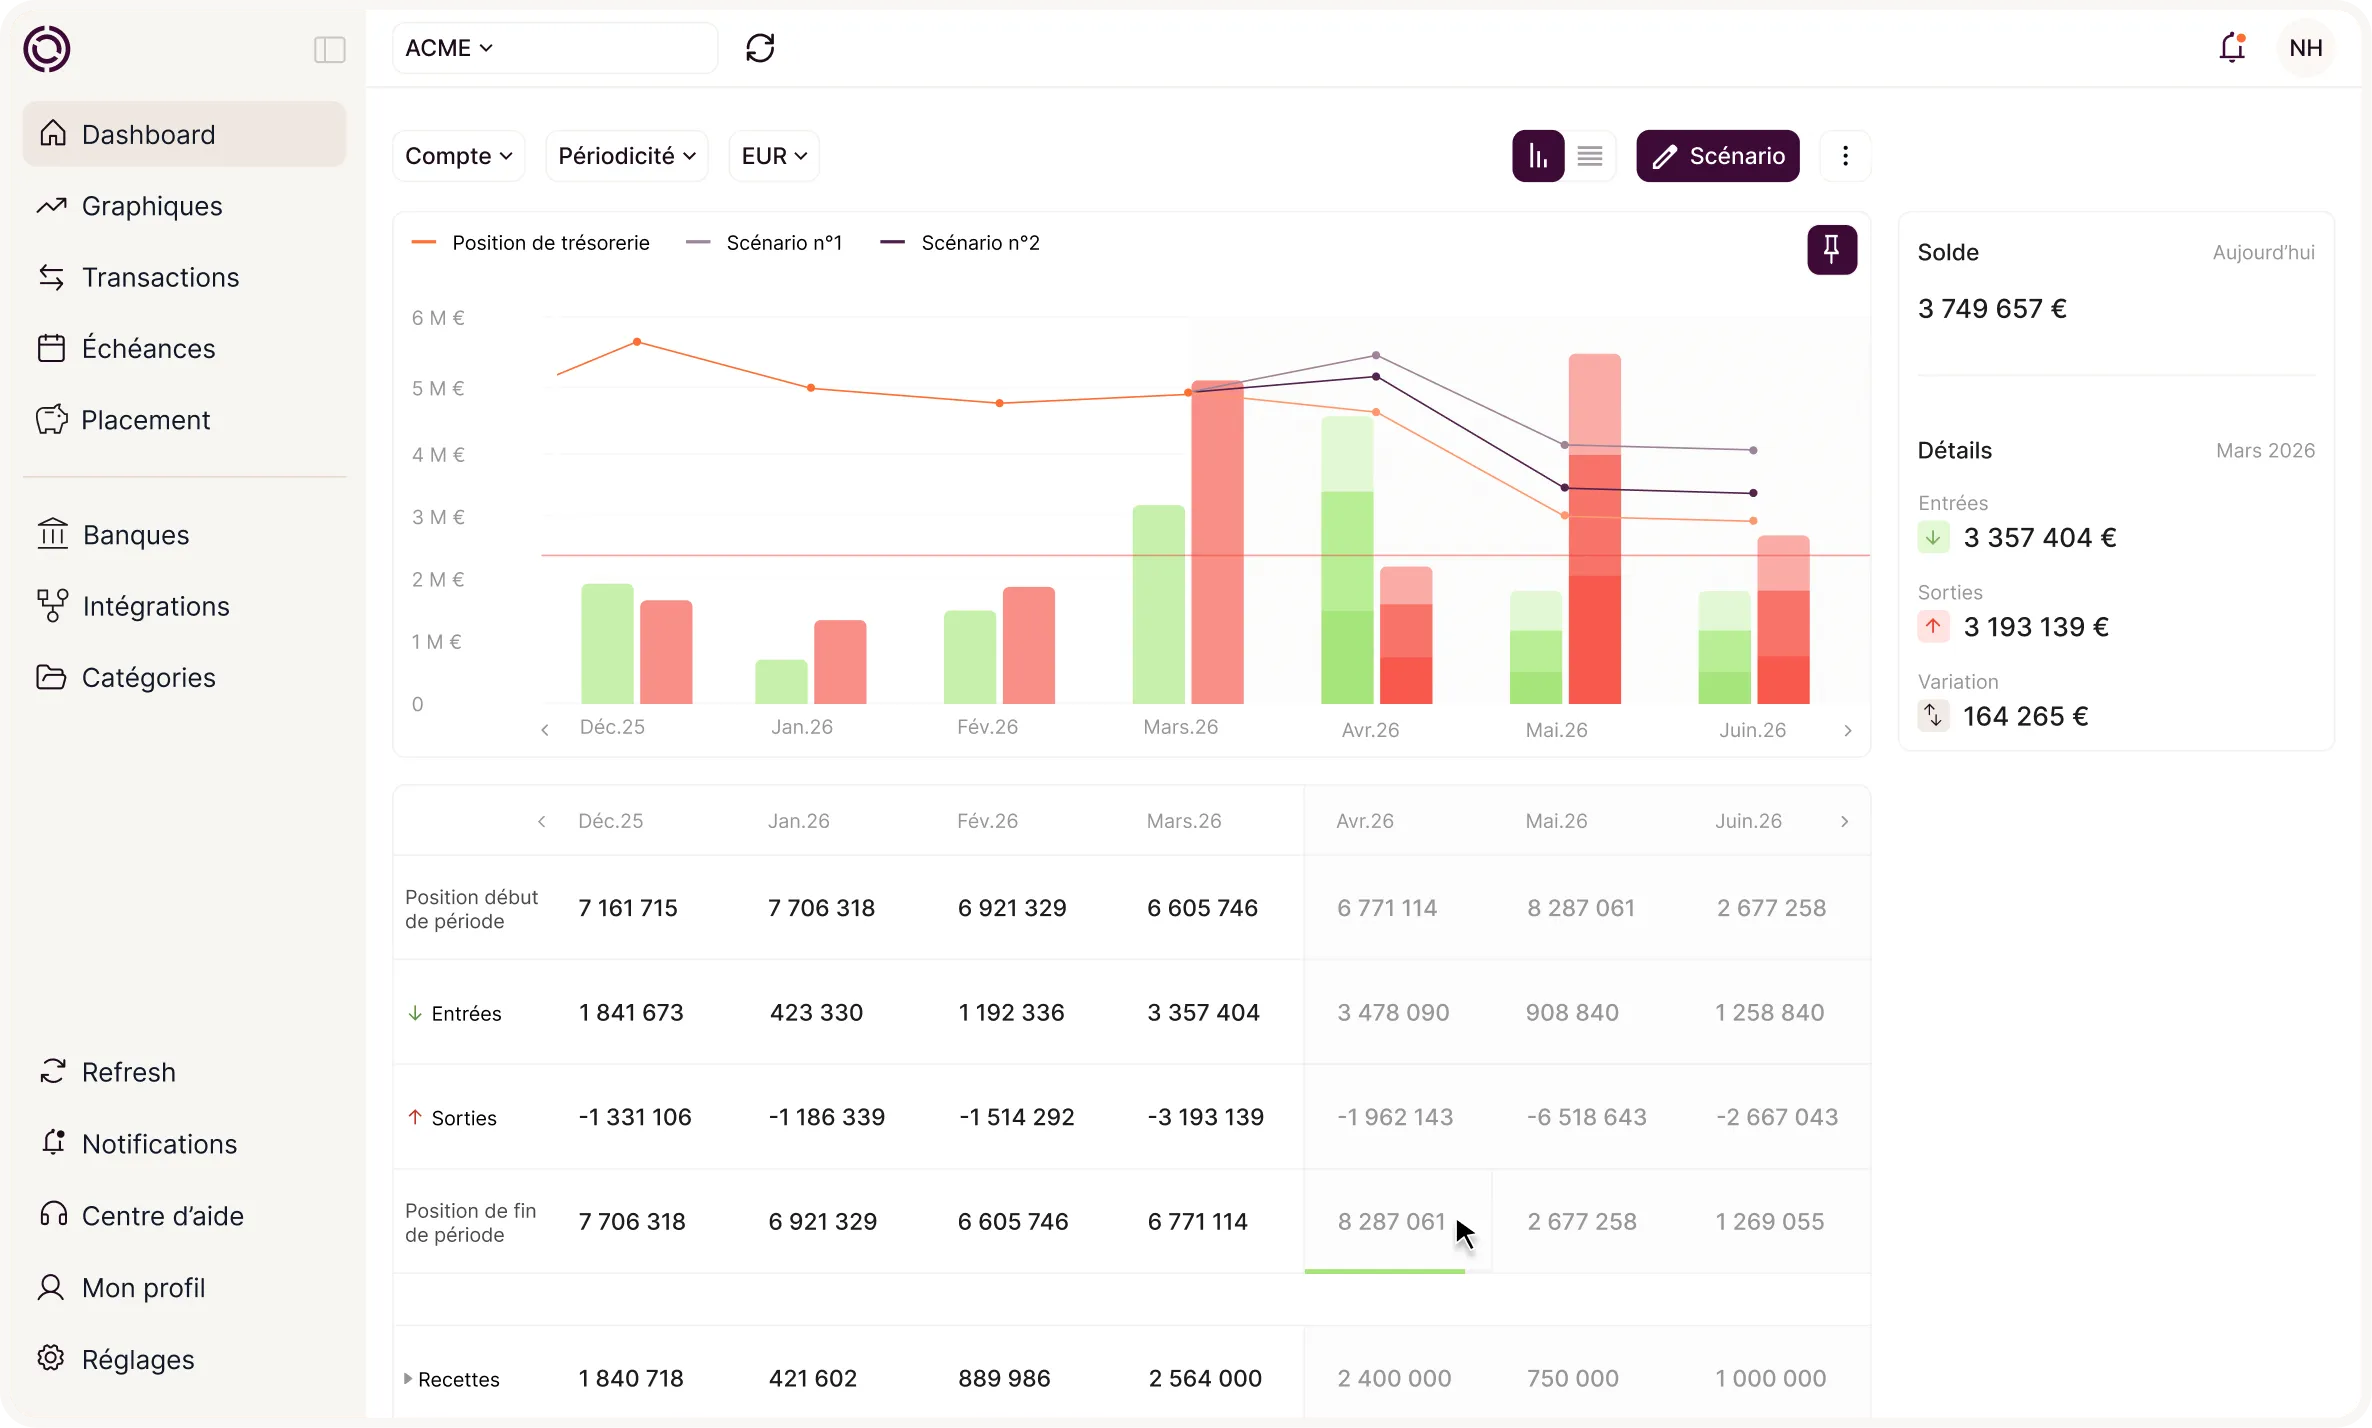
Le processus de paiement fournisseur comprend 5 étapes distinctes. La fraude au président s'insère là où la vérification est absente ou purement humaine sans traçabilité. Okimia sécurise chacune de ces étapes en rendant impossible la manipulation isolée. Les solutions de paiement B2B modernes doivent intégrer ces sécurités de bout en bout.
Étape 1 : Préparation (collecte factures, saisie RIB)
Le risque principal est l'insertion d'un faux RIB ou un changement de RIB non-vérifiés. Okimia sécurise par une vérification RIB/IBAN intégrée : l'algorithme valide le format et la concordance bénéficiaire en temps réel. Une alerte automatique se déclenche si changement de RIB détecté, rendant impossible la validation sans appel de confirmation préalable. L'historique complet est tracé : qui a changé le RIB, quand, depuis quel IP. L'import fournisseurs depuis l'ERP ou Pennylane élimine la ressaisie manuelle source d'erreurs.
Étape 2 : Décision (qui payer, quand, depuis quel compte)
Le risque est l'urgence contrefaite, sans visibilité trésorerie pour justifier la décision. Okimia offre une vision consolidée 24/7 : tous les soldes multi-banques en temps réel. Un prévisionnel glissant répond à la question clé : "Si je paie 50k€ aujourd'hui, ai-je l'argent pour mes clients demain ?". Des scénarios permettent de comparer "Depuis BNP vs Bred, quel impact ?". Avant d'autoriser une urgence, le DAF vérifie le prévisionnel. Si un fraudeur force l'urgence, ce 2e regard révèle l'absence de justification trésorerie. Voir aussi : paiement différé pour optimiser votre cash flow.
Étape 3 : Préparation de la remise (groupage des paiements)
Le risque est l'absence de "4 yeux", permettant à un fraudeur d'usurper le PDG et d'envoyer l'ordre. Okimia configure les rôles rigidement : préparation ≠ validation ≠ signature. Un workflow type : assistant prépare, chef de département sélectionne, DAF valide et signe. Chaque étape laisse trace : qui a cliqué, quand, depuis quel IP. Chaque étape notifie par email les superviseurs. Des seuils configurables exigent 2 signateurs obligatoires pour paiement > 50k€. Le workflow est rigide. Impossible de contourner sans 2 personnes réelles.
Étape 4 : Validation (signature avant envoi à la banque)
Le risque est l'absence de signature légale (email .pdf), sans non-répudiation juridique. Okimia intègre EBICS TS natif : la signature électronique est légalement contraignante. Le certificat numérique est nominatif : le token appartient à une personne, garantissant traçabilité légale. 1 signataire = 1 certificat. Impossible de signer "à la place de". La fraude est repérée car la signature = personne réelle (ou token volé = alerte immédiate).
Étape 5 : Exécution (envoi à la banque)
Le risque est le paiement perdu quelque part, sans traçabilité, avec allers-retours entre outils. Okimia centralise EBICS TS : un seul endroit pour tous les paiements, toutes les banques. Le journal de banque remonte automatiquement chaque paiement exécuté. La pré-comptabilité tag les codes comptables automatiquement, sans ressaisie. La réconciliation fonctionne en temps réel vs relevé bancaire. Une alerte déclenche si paiement lancé le 15 sept n'est pas arrivé le 16 sept. Impossible de perdre l'argent quelque part. Traçabilité = garantie contre fraude.
Synthèse : les 5 étapes de sécurité
Conclusion : Le coût réel de l'inaction
La fraude au président existe. Elle coûte significativement quand elle réussit. Au-delà de la perte financière immédiate (qui peut varier de 10 000€ à plusieurs millions selon la taille de l'entreprise), le coût réel inclut : l'effet de trésorerie, les pénalités de retard fournisseur, les tensions relationnelles, le temps management détourné vers la crise, les frais d'audit et d'investigation, et le risque de refus d'assurance.
Les trois défenses qui stoppent la quasi-totalité des cas ne sont pas compliquées : deux yeux, un appel, une trace écrite. Elles ne coûtent rien à énoncer. Elles coûtent du temps à formaliser (une demi-journée pour documenter la procédure, une demi-journée pour former l'équipe).
Le coût d'une fraude réussie dépasse largement le coût d'implémenter ces défenses. Et le coût d'automatiser ces défenses (vérification RIB, workflows multi-validations, EBICS TS, traçabilité) coûte moins cher qu'une seule fraude réussie.
En retour : traçabilité audit-proof, la confiance de votre conseil d'administration que vous contrôlez vraiment ce que vous payez, possibilité de négocier une assurance avec franchise réduite.
Prochaines actions, par ordre de priorité
- Dès cette semaine : formalisez la procédure "4 yeux" par écrit. Affiche-la dans le bureau comptabilité. Pas d'exception.
- Dans les 2 semaines : formez votre équipe aux 5 signaux d'alerte. Une demi-journée suffit. Dites clairement : "Je vous féliciterai si vous vérifiez. Je vous reprocherai jamais d'avoir appelé."
- Ce mois-ci : contactez votre assureur fraude. Demandez la couverture exacte en place (franchise, délai de signalement, exclusions). Discutez du levier : "Si je mets contrôles automatisés et tracés, on renégocie ?"
- Dans le mois : testez une vérification RIB automatisée (outil externe ou Okimia). Configurez les seuils d'alerte. Documentez le test.
- Le trimestre suivant : centralisez votre gestion des paiements (vérification RIB intégrée, workflows forcés, EBICS TS, certificats nominatifs, traçabilité complète). Okimia est une solution pour tout centraliser sans Excel.
Le coût d'attendre : perte financière garantie à court terme, plus la tension interne qui s'ensuit.
{{component-cta-maitrise}}
Questions fréquentes sur la fraude au président
1. Si j'applique les défenses (4 yeux, appel, traçabilité), ça va ralentir mes paiements ?
Non, si vous les organisez bien. Exemple : le 4 yeux ne ralentit que pour les paiements > 50k€ (où le risque justifie). Pour les paiements < 10k€, vous pouvez laisser une seule validation. L'appel de vérification (3 minutes) se fait uniquement si un signal d'alerte se déclenche, pas pour chaque paiement (5-10% des cas). La traçabilité écrite se crée automatiquement dans un système centralisé, sans vous demander du travail supplémentaire. La plupart des PME qui mettent ces défenses en place rapportent même un gain de temps (moins de retouches, moins de paiements erronés).
2. Je suis tout seul DAF, c'est impossible de faire du "4 yeux", non ?
C'est le cas le plus complexe, mais pas impossible. Trois solutions : (1) Former votre comptable/RAF à valider les > 50k€ et créer un tandem vous/lui. (2) Impliquer un signataire externe (PDG ou président du conseil pour les gros montants). (3) Mettre un système qui automatise la vérification RIB et crée des alertes fortes : dès qu'un signal sort (RIB nouveau, IBAN international, urgence), le système bloque et exige un appel de votre part. C'est pas 4 yeux, c'est "une personne renforcée par l'outil". Moins fort que 4 yeux, mais bien mieux que rien.
3. L'assurance accepte vraiment de négocier la franchise ?
Oui, mais à conditions : vous devez prouver les contrôles. Pas « on a une procédure 4 yeux ». Prouver : traces écrites des validations (emails, logs système), signature électronique nominative, appels de vérification documentés. Si vous avez un logiciel qui crée ces traces automatiquement (Okimia par exemple), c'est encore mieux : l'assurance voit que c'est systématique, pas du bricolage ponctuel. Vous pouvez ensuite négocier : "J'ai misé sur la prévention, baisse ta franchise." Les assureurs considèrent les contrôles tracés comme réducteurs de risque significatif.
4. Mon ERP/logiciel comptable actuel peut faire de la vérification RIB, est-ce qu'il me suffit ?
Possiblement, mais à vérifier. Il faut que votre outil fasse : (1) vérification IBAN en temps réel (format + clé) + concordance bénéficiaire. (2) Alertes automatiques si changement RIB. (3) Workflows multi-validations avec traces (qui a approuvé, quand, depuis quel IP). (4) Idéalement, signature électronique EBICS TS pour les virements. Beaucoup d'ERP font (1) et (2), peu font (3) et (4) correctement. Si votre outil n'a pas (3) et (4), vous allez gérer les traces manuellement, ce qui tue l'intérêt. À ce stade, un outil dédié comme Okimia devient pertinent.
5. Ça protège contre tous les types de fraude (email, appel, clonage vocal) ?
Les défenses (4 yeux, appel de vérification, traçabilité) protègent contre la quasi-totalité des cas. Pour les 5% restants (clonage vocal très sophistiqué, accès aux identifiants de quelqu'un d'autre), aucune procédure ne vous protège totalement. Mais ces cas sont rares pour une PME 50-100M€ et généralement accompagnés par une investigation police/cyber plus importante. L'essentiel : les défenses éliminent les fraudes faciles et rapides (90% des incidents). C'est ça qui vaut le coup d'implémenter.
6. Si j'ai juste le 4 yeux sans outil, ça suffit pour l'assurance ?
Partiellement. L'assurance vérifie (1) que vous aviez une procédure écrite et (2) qu'elle a été appliquée au moment du sinistre. Si vous pouvez montrer deux approbations tracées par email pour chaque paiement > 50k€, oui l'assurance accepte. Mais le 4 yeux sans outil = beaucoup d'emails à tracker, risque d'un paiement qui passe sans approbation écrite visiblement. Avec outil, c'est systématique et impossible à contourner. Assurance considère ça plus fiable = meilleure négociation sur franchise. De plus, sans outil, votre traçabilité dépend de qui ne supprime pas les emails. Fragile.