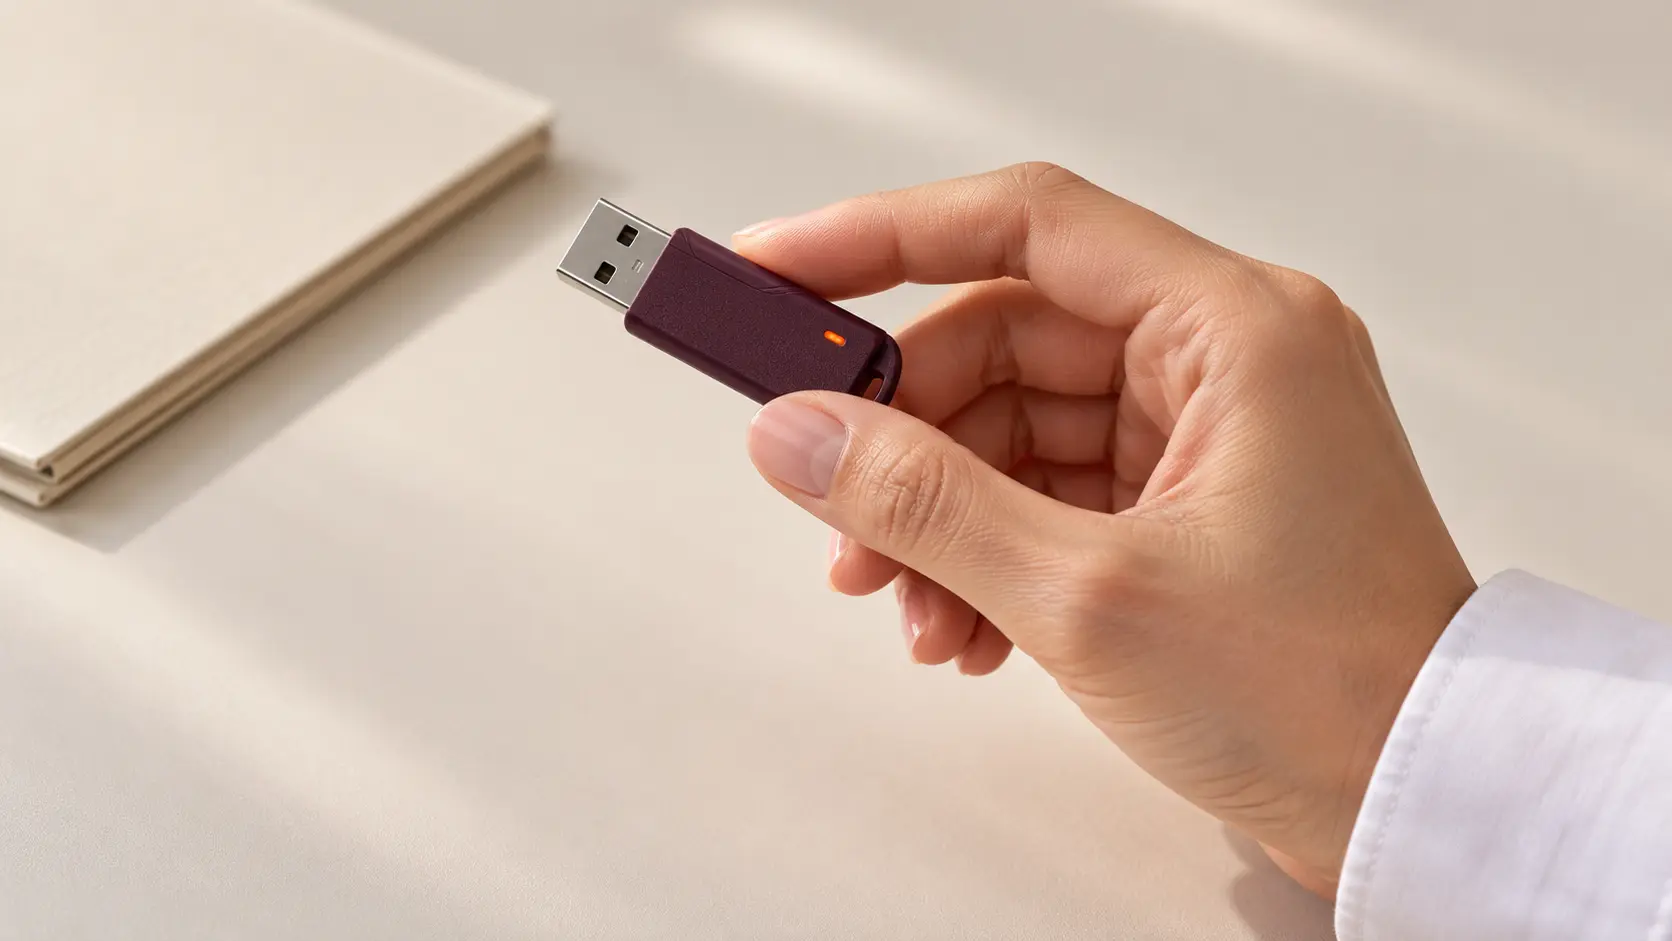
Le 3SKey est une solution de certificat et de support de signature électronique que certaines banques proposent à leurs clients entreprises pour signer les ordres transmis par le protocole EBICS TS, qui fait partie des moyens de paiement. Il se présente comme le moyen par lequel chaque signataire détient sa clé personnelle. Cet article explique ce qu'est 3SKey, comment il s'obtient et s'installe, comment gérer un parc de clés dans une entreprise, et quelles erreurs éviter pour que les signatures restent valides.
Ce qu'il faut retenir sur 3SKey
- 3SKey est un certificat de signature personnel, lié à un signataire et utilisé dans le cadre d'EBICS TS.
- Le certificat de signature doit, selon le guide du CFONB, être sur support physique et délivré par une autorité reconnue par la banque.
- Chaque signataire dispose de sa propre clé. Une clé partagée entre plusieurs personnes fait perdre la traçabilité de la signature.
- Le suivi du parc de clés (expiration, départ d'un collaborateur, révocation) conditionne la continuité des envois.
- Les modalités exactes d'obtention dépendent de la banque et du prestataire de certification qu'elle désigne.
Qu'est-ce que 3SKey ?
Dans le protocole EBICS, chaque utilisateur dispose de certificats pour l'authentification, le chiffrement et la signature. Pour EBICS TS, c'est le certificat de signature qui permet de rattacher un ordre à une personne. 3SKey désigne l'offre de certificat et de support de cette signature, proposée à travers des prestataires de certification comme CertEurope, et utilisée par des banques qui l'intègrent à leur offre entreprise.
Le guide de mise en œuvre publié par le CFONB précise les exigences applicables au certificat de signature : support physique et délivrance par une autorité reconnue par la banque. La version actuelle du guide doit être vérifiée avant publication.
Pourquoi un certificat personnel pour signer les virements ?
Dans une entreprise où plusieurs personnes valident les paiements, le risque tient à la confusion des responsabilités. Si un virement est validé avec un code partagé ou une session ouverte par un collègue, il est impossible de savoir qui a réellement donné l'ordre. Un certificat personnel rattache chaque signature à une seule personne. Il permet aussi de contrôler que le nombre de signatures requis par le contrat est atteint avant l'envoi.
Ce gain dépend de la discipline d'usage. Un certificat qui circule entre collaborateurs annule le bénéfice de la signature personnelle.
Comment obtenir et installer un certificat 3SKey ?
La procédure dépend de la banque, mais suit en général cinq étapes.
- Contrat : l'entreprise définit avec sa banque les utilisateurs, leurs droits par type de fichier et le nombre de signatures requis. L'habilitation des personnes passe par le mandat EBICS.
- Demande : chaque signataire fait une demande de certificat auprès du prestataire désigné par la banque.
- Remise du support : le certificat est délivré sur le support prévu, puis remis au signataire de manière sécurisée.
- Enregistrement : la banque enregistre le certificat et l'associe au bon utilisateur, avant toute remise de fichier.
- Installation : le logiciel client importe le certificat et vérifie son fonctionnement avec un premier fichier test.
Chaque étape doit être validée avant la suivante. Un certificat non enregistré par la banque ne permet pas d'émettre un ordre.
Comment gérer un parc de clés 3SKey au quotidien ?
Une entreprise qui compte plusieurs signataires gère un parc de clés. Trois pratiques limitent les incidents :
- tenir un inventaire à jour : qui détient quelle clé, pour quel type de fichier, et à quelle date elle expire ;
- anticiper les renouvellements : une clé expirée bloque les envois, parfois au moment le plus sensible, comme une échéance fiscale ou sociale ;
- révoquer dès le départ d'un collaborateur : la clé d'une personne qui quitte l'entreprise doit être désactivée auprès de la banque, et non seulement retirée du poste de travail.
La protection du support compte aussi. Le code d'accès ne doit jamais être noté à proximité du support, et le support ne doit pas rester branché sur un poste partagé.
Quel lien entre 3SKey et EBICS TS ?
EBICS TS est le protocole qui transporte le fichier de paiement et les signatures. 3SKey est le certificat qui porte la signature de chaque personne. Autrement dit, le protocole organise l'échange et le certificat désigne le signataire. Un fichier signé avec un certificat expiré ou non enregistré est rejeté, même si le protocole fonctionne par ailleurs.
L'article sur EBICS décrit le protocole de transport, et la gestion des connexions bancaires est traitée dans l'article sur la connectivité bancaire. Le choix d'une connexion ne dispense pas de gérer les certificats : les deux sujets se traitent ensemble.
Exemple : un certificat expiré retarde une échéance fournisseur
L'exemple suivant est fictif et sert à illustrer la mécanique. Une PME de distribution, qui réalise 12 M€ de chiffre d'affaires, compte trois signataires : son DAF, sa directrice générale et son responsable comptable. Son contrat impose deux signatures pour toute remise de virements. Chacun dispose d'une clé 3SKey, dont la date d'expiration figure dans un tableau tenu par le DAF : 14 mars 2027 pour le DAF, 27 mai 2027 pour le responsable comptable, et 31 octobre 2026 pour la directrice générale.
Le 9 novembre 2026, le DAF prépare une remise de 48 virements fournisseurs pour un montant total de 186 400 euros. La directrice générale, en déplacement, n'a pas renouvelé sa clé. Le DAF et le responsable comptable signent le fichier, mais la banque le rejette : la deuxième signature ne correspond plus à un certificat valide. Le rejet arrive après une première acceptation technique, ce qui fait perdre une demi-journée.
La demande de nouveau certificat prend quatre jours ouvrés. Les virements partent avec cinq jours de retard. Les fournisseurs concernés sont prévenus, et la PME ajoute au calendrier une alerte à 60 jours de chaque expiration, pour que la prochaine échéance ne dépende plus d'un seul signataire disponible.
Ce cas montre que la sécurité de la signature est aussi une question d'organisation : le protocole n'a pas failli, c'est le suivi des certificats qui a manqué.
Quelles erreurs éviter avec 3SKey ?
- Partager une clé entre collaborateurs. Conséquence : la signature ne prouve plus qui a validé l'ordre. Signal : un même identifiant signe des ordres à des heures incompatibles avec un seul utilisateur. Correction : une clé par personne, avec révocation au départ.
- Laisser expirer un certificat. Conséquence : les envois sont refusés. Signal : rejets de signature sans changement du flux. Correction : tenir un calendrier de renouvellement avec deux semaines d'avance.
- Ne pas révoquer une clé à un départ. Conséquence : une personne qui n'est plus dans l'entreprise peut encore signer. Signal : une clé active au nom d'un ancien collaborateur. Correction : révoquer auprès de la banque dès le départ.
- Perdre le support ou son code. Conséquence : il faut recommencer la procédure de délivrance, ce qui retarde les paiements. Signal : signataire sans accès à ses ordres. Correction : prévoir la procédure de remplacement dans le contrat et la noter dans les procédures internes.
Conclusion et prochaines étapes
Avant d'organiser la signature des paiements avec 3SKey, identifiez les signataires, le nombre de signatures requis par type de fichier, la date d'expiration de chaque clé et la procédure de révocation. Ces quatre points évitent la plupart des rejets.
{{component-cta-maitrise}}